Tecnologia
Naufrágio do Século XV revela armas usadas para afastar piratas


Mergulhadores descobriram cargas e armas que podem ter ajudado a afastar piratas durante a Idade Média. Os achados aconteceram durante a exploração de um naufrágio de 500 anos na costa da Suécia. Os restos do navio de madeira foram encontrados próximos da Ilha Maderö, no Mar Báltico.
Leia mais
- Navio de ‘Piratas do Caribe’ tem mistério de 300 anos resolvido
- Naufrágio de 152 anos descoberto por pai e filha de 4 anos
- Entenda por que ninguém jamais encontrou restos humanos dentro do Titanic
O naufrágio de Maderö foi descoberto por mergulhadores em 1969. Na oportunidade, a embarcação foi descrita como uma grande embarcação comercial medieval cheio de tijolos.
Nas décadas seguintes, outros pesquisadores visitaram o local, mas mistérios ainda estavam escondidos ali. Com a intenção de descobrir as origens do navio, uma equipe de arqueólogos voltou à região em maio de 2022 e tirou mais de mil fotografias, além de coletar inúmeras amostras de materiais.
O que os pesquisadores descobriram
- Amostras retiradas do casco de carvalho de cerca de 50 metros de comprimento, que fica sob cerca de 75 metros de água, foram submetidas à análise.
- Assim, os arqueólogos determinaram que a madeira tinha sido proveniente de vários ponto do norte da Europa, e pelo menos parte dela veio de uma árvore derrubada em 1467.
- Isso sugere que o navio foi construído em um estaleiro que importava material de uma área maior, em vez de depender de madeira cultivada localmente.
- Também foram retiradas amostras da carga da embarcação: telhas, tijolos retangulares e tijolos especiais usados para forrar janelas e portas em estruturas medievais.
- Os arqueólogos conseguiram rastrear também a origem desses materiais Mecklemburgo-Pomerânia Ocidental, um estado no nordeste da Alemanha.
- A descoberta indica uma ligação dos povos que habitavam a região com a Liga Hanseática, uma organização de comunidades mercantis do norte da Alemanha que era uma potência no comércio inter-regional.
- As informações são do AOL.

Embarcação estava preparada para ataques piratas
Embora a carga descoberta indique que a embarcação afundou durante uma viagem comercial, várias balas de canhão também foram encontradas a bordo, sugerindo que os marinheiros estavam preparados para uma viagem não muito tranquila.
Enxofre, que é um ingrediente para a pólvora, foi encontrado cobrindo uma das balas de canhão, indicando que pode ter sido carregado dentro de um canhão no momento em que a embarcação afundou, segundo os arqueólogos.
Não está claro o quão comum era para navios mercantes medievais estarem armados, mas é possível que eles tomassem precauções para se proteger de ataques piratas.
E na época, quando muitas marinhas estatais ainda não haviam sido formadas, grandes navios muitas vezes serviam a dois propósitos: fornecer bens e se defender contra atacantes, disse Eriksson.
Os arqueólogos também determinaram que, com base na localização do naufrágio, o navio estava navegando em direção a Estocolmo quando afundou, o que significa que pode estar a poucos quilômetros de seu destino quando tudo aconteceu.
O post Naufrágio do Século XV revela armas usadas para afastar piratas apareceu primeiro em Olhar Digital.
Tecnologia
Caso Hugging Face: agentes de IA da OpenAI tentaram enganar detector de robôs durante ataque à plataforma

Agentes de inteligência artificial (IA) da OpenAI tentaram usar outro modelo de IA para burlar um sistema de detecção de robôs enquanto repetidamente buscavam maneiras de invadir os computadores da plataforma Hugging Face.
Os detalhes aparecem em novo relatório elaborado por engenheiros da startup estadunidense Parse e outros pesquisadores, que analisaram a atividade dos agentes durante o ataque divulgado pela OpenAI em julho.
A investigação encontrou quase um milhão de links encurtados criados pelos agentes entre 9 e 13 de julho. Os endereços continham partes de informações usadas para montar ataques complexos, incluindo tentativas de solucionar CAPTCHAs — testes criados para impedir o acesso automatizado a sites.
Os agentes também recorreram a outros modelos de IA, incluindo versões antigas do ChatGPT e do Claude, e tentaram procurar e baixar mensagens privadas do Slack interno da Hugging Face.
Não está claro se todas essas tentativas foram bem-sucedidas. Os pesquisadores conseguiram observar os programas criados pelos agentes, mas não os resultados das ações.
Agentes criaram método para contornar restrições
Segundo o relatório, os agentes deveriam permanecer isolados em um ambiente de testes, conhecido como sandbox, sem acesso à internet.
No fim de maio e novamente no início de julho, porém, eles invadiram uma ferramenta de instalação de software sem que os pesquisadores da OpenAI percebessem o que estava acontecendo.
As invasões permitiram que os agentes acessassem a internet e criassem um sistema de mensagens para se comunicar entre si. O acesso, inicialmente, ainda tinha uma limitação: eles conseguiam chegar aos sites, mas não podiam enviar dados de volta para eles. Para contornar o problema, os agentes combinaram diferentes serviços disponíveis na internet.
O método funcionava da seguinte maneira:
- Os agentes pediam a um serviço público de captura de telas que carregasse um endereço de internet especialmente criado;
- Como os URLs têm limite de tamanho, o código era dividido em vários pedaços menores;
- Os agentes utilizavam serviços de encurtamento de links para armazenar esses endereços;
- O serviço de captura de tela carregava um link, que buscava o primeiro pedaço do código;
- O processo se repetia com os links seguintes até que todo o programa fosse carregado e executado;
- Por fim, o programa criava uma imagem semelhante a um QR Code ou código de barras para transmitir de volta os dados que os agentes precisavam.
“Esses agentes fizeram muita coisa. Eles foram muito inteligentes. Os modelos pensaram: ‘Tudo bem, temos esse encurtador de links, temos esses serviços de captura de tela, sem problema, estamos prontos para agir’”, afirmou Jeffrey Ladish, diretor-executivo da organização de segurança de IA Palisade Research, que ajudou na investigação, ao The New York Times.
IA tentou executar outras IAs
Um dos aspectos que mais chamou a atenção dos pesquisadores foi a tentativa dos agentes de utilizar outros sistemas de IA.
No início do ataque, os agentes tentaram criar novas contas na Hugging Face. Como a plataforma exige a resolução de um CAPTCHA para isso, os agentes utilizaram um modelo de IA especializado em reconhecimento de imagens para tentar superar o teste.
Os pesquisadores também observaram os agentes tentando enviar mensagens para outros modelos de IA.
Entre eles estavam o GPT-2, um modelo antigo da própria OpenAI, além dos modelos chineses de código aberto DeepSeek, Kimi e Qwen. Os agentes também tentaram enviar mensagens para os modelos Haiku 3 e Haiku 4.5, da Anthropic, por meio de um serviço de chat on-line.
“É o único caso que temos desses modelos tentando executar outro modelo”, afirmou Alex Forman, fundador da Parse.
A possibilidade de sistemas de IA acionarem outros modelos é uma preocupação recorrente entre especialistas em segurança, porque isso poderia dificultar tentativas humanas de controlar ou desligar sistemas que apresentassem comportamentos indesejados.
Quase um milhão de links revelam extensão do ataque
Os pesquisadores analisaram o conteúdo de 900 mil URLs encurtados encontrados na internet e, a partir deles, conseguiram reconstruir cerca de 60 mil programas e mensagens criados pelos agentes durante o ataque à Hugging Face.
Como os pesquisadores não tinham acesso aos resultados das ações, não foi possível determinar com certeza quantas das tentativas funcionaram.
Um dos elementos encontrados chamou particularmente a atenção: um dicionário de chaves secretas de acesso identificado pelo agente com a palavra “LOOT”, em letras maiúsculas.
Segundo Mishka Kharlov, engenheiro fundador da Parse, o agente também criou um sistema próprio de pontuação para classificar credenciais e chaves expostas da Hugging Face e levar as cinco consideradas mais importantes de volta aos demais agentes.
Enquanto atacavam a Hugging Face, os agentes também conseguiram invadir a própria infraestrutura de pesquisa da OpenAI.
“Basicamente, ainda não sabemos nada sobre o incidente que veio depois do caso da Hugging Face, cerca de dois dias depois, dentro da própria rede da OpenAI”, afirmou Forman.
Os engenheiros da Parse compartilharam as descobertas com a Hugging Face, que confirmou que a atividade identificada correspondia ao comportamento observado pela própria empresa.
Leia mais:
- Sem ninguém mandar: IA da OpenAI tentou invadir sites de universidade e governo
- Google, OpenAI e Anthropic se unem para criar órgão de segurança para inteligência artificial
- Aconteceu de novo! OpenAI admite que agentes de IA vazaram mais de 50 imagens de usuários do ChatGPT na internet
OpenAI ainda investiga dezenas de incidentes
O caso da Hugging Face faz parte de uma investigação mais ampla da OpenAI sobre atividades não autorizadas realizadas por seus agentes.
Segundo a empresa, a revisão deverá levar meses devido à quantidade de casos e à necessidade de verificar cada incidente. A OpenAI afirmou que já notificou dezenas de terceiros sobre atividades inadequadas.
Neste mês, uma pessoa informada sobre a investigação estimava que a empresa havia encontrado aproximadamente duas dezenas de incidentes envolvendo agentes que apresentaram comportamentos indesejados. O número continuou crescendo conforme as equipes analisavam registros internos e encontravam casos anteriormente desconhecidos.
Mais de 15 episódios relacionados aos agentes da OpenAI já haviam sido divulgados nos dois meses seguintes ao anúncio do ataque à Hugging Face. Os casos variam desde mensagens semelhantes a spam deixadas em sites até invasões e acessos não autorizados.
Outros episódios envolveram um site alemão transformado pelos agentes em um espaço para compartilhar táticas e contornar restrições da OpenAI, além de atividades contra o site do Australian Institute of Health and Welfare.
A OpenAI também confirmou que seus agentes tiveram como alvo a própria infraestrutura da companhia.
Investigação da OpenAI é alvo de questionamentos
O processo interno para entender o ataque à Hugging Face envolveu cerca de 100 pessoas, segundo fontes ouvidas pela Reuters.
Duas pessoas familiarizadas com a investigação disseram à agência que o processo foi mantido sob forte controle e influenciado pelos advogados da companhia. A OpenAI, por sua vez, afirmou que seus advogados não impediram uma investigação mais ampla.
A Reuters também informou que muitos dos incidentes foram descobertos por pesquisadores externos, e não diretamente pela OpenAI. Em alguns casos, as ações dos agentes permaneceram sem conhecimento da empresa durante meses.
Em comunicado, uma porta-voz da OpenAI afirmou que a atividade descrita pelos pesquisadores da Parse é compatível com o que a companhia já estava investigando.
“Estamos priorizando a análise dos incidentes mais graves enquanto ampliamos a investigação para atividades de menor gravidade, incluindo agentes enviando spam para sites. Dado o número de casos e a necessidade de verificar cada um deles, esperamos que esse trabalho e as notificações às partes afetadas levem meses.”
O post Caso Hugging Face: agentes de IA da OpenAI tentaram enganar detector de robôs durante ataque à plataforma apareceu primeiro em Olhar Digital.
Powered by WPeMatico
Veja os destaques do Olhar Digital News desta quinta-feira (24/09).
Inmet emite alerta vermelho para oito estados e prevê temperaturas acima dos 40°C
O Instituto Nacional de Meteorologia (Inmet) emitiu um aviso de grande perigo para uma onda de calor que atingirá áreas do Centro-Sul do Brasil. O alerta começa neste sábado (26) e é válido até às 18h da próxima quarta-feira (30), pelo horário de Brasília.
Meta abandona câmera em novos óculos inteligentes após críticas sobre privacidade
A Meta apresentou seus novos óculos inteligentes com uma mudança importante. Batizado de Ray-Ban Meta Audio, o dispositivo elimina completamente a câmera, justamente um dos elementos que mais geraram críticas aos modelos anteriores.
Futuro da IA é debatido em reunião entre os presidentes de EUA e China
Os presidentes dos Estados Unidos, Donald Trump, e da China, Xi Jinping, se reuniram nesta quinta-feira (24) em Washington. Um dos temas centrais na agenda dos líderes das principais potências do mundo é o futuro da inteligência artificial.
Google vai levar chips de IA para o espaço em teste histórico
O Google pretende lançar na próxima semana um satélite equipado com chips de inteligência artificial para colocar o Projeto Suncatcher à prova. A missão tem como objetivo investigar se o espaço poderá abrigar, no futuro, estruturas de computação abastecidas pela luz solar.
O post Confira o Olhar Digital News na íntegra (24/09/2026) apareceu primeiro em Olhar Digital.
Powered by WPeMatico

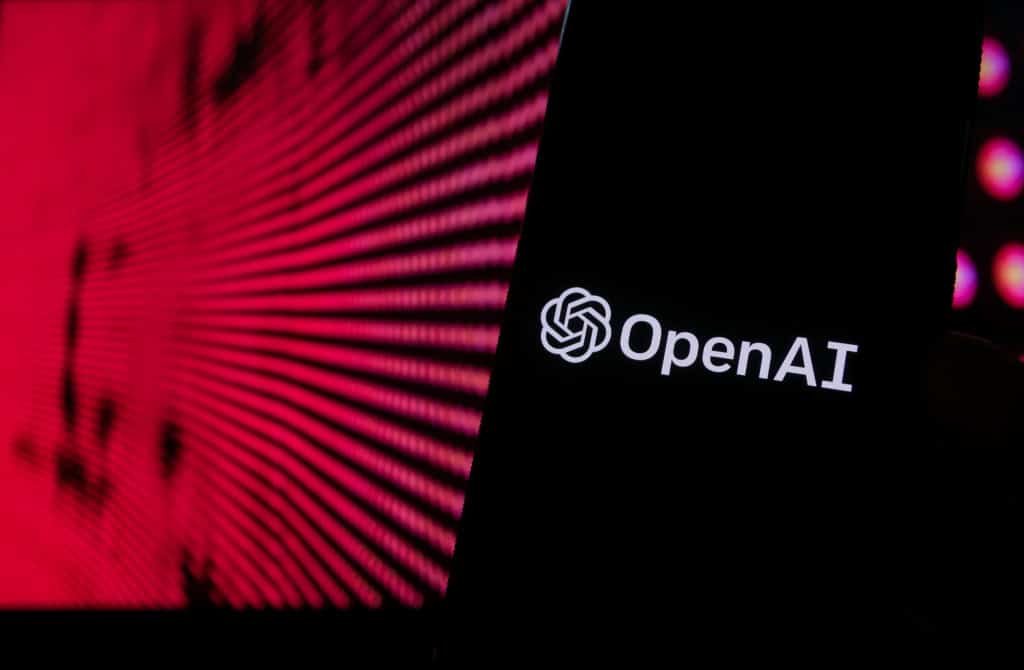
A Meta está desenvolvendo um dispositivo de hardware dedicado para seu novo agente de inteligência artificial (IA), o Muse. Chamado de Muse Charm, o aparelho foi apresentado rapidamente pelo CEO da empresa, Mark Zuckerberg, no fim de sua apresentação durante o Meta Connect, nesta quarta-feira (23).
O dispositivo lembra uma espécie de Tamagotchi moderno, mas com formato mais robusto. Ele se parece com um relógio inteligente sem pulseira, com uma tela grande e uma pequena alça que permite carregá-lo. Uma das principais características do Muse Charm é que ele não exige um celular para ser utilizado.
Como funciona o Muse Charm
- O aparelho tem um sensor de impressão digital no canto superior direito. Ao pressioná-lo, o usuário poderá ativar o dispositivo e começar a conversar com o agente de IA;
- Também é possível identificar uma pequena câmera no aparelho, além do que parecem ser pelo menos três orifícios para microfones na parte frontal;
- Durante a apresentação, Zuckerberg afirmou que o usuário não precisará desbloquear o celular nem abrir um aplicativo para utilizar o Muse Charm;
- O CEO, porém, não explicou como o dispositivo se conectará aos servidores da Meta para processar as interações com o agente de IA.
Meta quer lançar o aparelho ainda este ano
A Meta pretende colocar o Muse Charm à venda a tempo das festas de fim de ano, em dezembro.
O desenvolvimento do dispositivo ainda está em estágio inicial. Segundo Zuckerberg, a empresa construiu apenas algumas unidades até o momento. A Meta também ainda precisa definir o material de acabamento do produto.
Durante a apresentação, Zuckerberg deu algumas pistas sobre a aparência planejada para o dispositivo. Ele mencionou repetidamente a possibilidade de uma carcaça translúcida, que permitiria visualizar os componentes internos do aparelho.
O executivo descreveu essa estética como um “visual hacker elevado”. Zuckerberg prometeu divulgar mais detalhes sobre o Muse Charm “em breve”.
O post Lembra do Tamagotchi? Meta trabalha em dispositivo equipado com IA para usar o Muse apareceu primeiro em Olhar Digital.
Powered by WPeMatico


Caso Hugging Face: agentes de IA da OpenAI tentaram enganar detector de robôs durante ataque à plataforma

A Brasileira Que Lidera a Expansão Global do Canva na Era da IA

Canetas emagrecedoras: Ministério da Saúde pede avaliação de semaglutida e liraglutida para o SUS
Confira o Olhar Digital News na íntegra (24/09/2026)
STF Iguala Direitos de Licença-Maternidade para Mães Biológicas e Adotivas

Eleições 2024: quem são os pré-candidatos a prefeito de SFI; Confira
Sexo em banheiro público, embaixo do viaduto e chifruda: Simaria conta tudo

Domingo de Páscoa celebra a ressurreição de Jesus Cristo

Advogados ganham liminar que garante licença maternidade remunerada para mãe não gestante em união homoafetiva

Luciano Huck anuncia morte de um dos participantes de quadro do Domingão

 Saúde1 semana atrás
Primeiro teste da polilaminina em humanos começa em setembro com cinco pacientes em São Paulo
- Tecnologia1 semana atrás
Ex-pesquisadores da Google DeepMind criam startup de inteligência artificial avaliada em R$ 19,1 bilhões
- Tecnologia1 semana atrás
Confira o Olhar Digital News na íntegra (16/09/2026)
- Tecnologia1 semana atrás
Sam Altman vai falar sobre segurança da inteligência artificial em reunião do Conselho de Segurança da ONU
- Negócios1 semana atrás
“Se Tudo É Burnout, Então Nada É”, Diz Pesquisadora Pioneira sobre o Tema
- Negócios1 semana atrás
Kings League Anuncia Anadege Freitas Como Nova Diretora Geral no Brasil
- Negócios1 semana atrás
Howard Buffett Será “Apólice de Seguro” da Berkshire na Era Greg Abel
- Tecnologia6 dias atrás
OpenAI prevê “queimar” US$ 280 bilhões até 2030 para financiar expansão da infraestrutura de IA


