Tecnologia
Está em quarto de hotel com fechadura de cartão? Cuidado! Hackers já sabem como abri-las


Os hotéis que oferecem quartos com fechaduras abertas com cartões até que são sinônimo de modernidade. A conveniência de apenas encostar um cartão para liberar sua entrada em seu dormitório é mais rápido do que puxar uma chave, encaixá-la na fechadura e girá-la, mas tem seus perigos. E não estamos falando de perder o cartão.
O perigo, agora, é ainda maior: ficou comprovado que um bandido pode invadir espaços equipados com fechaduras à base de cartão em dois segundos, com apenas dois toques. E o pior: são milhões e milhões de quartos no mundo todo que usam essa tecnologia.
Leia mais:
- Como escolher um repetidor de sinal de celular: guia e dicas
- Assistência técnica: qual a diferença entre autorizada e especializada?
- Aplicativo falso para Imposto de Renda rouba dados, alerta Receita
A falha foi encontrada por uma equipe de hackers pesquisadores, “convidados”, em 2022, a tentar hackear um quarto de hotel em Las Vegas, Nevada (EUA). A ideia era tentar achar vulnerabilidades em qualquer dispositivo disponível no espaço, como TV e telefone VoIP.
Por sua vez, o grupo, formado por Ian Carroll, Lennert Wouters e outros pesquisadores de segurança, passaram uma semana concentrados na fechadura do quarto. Mais de um ano e meio depois da análise, eles divulgaram suas atordoantes conclusões, como informa a WIRED.
Hackers podem desbloquear fechaduras de cartão em dois segundos
- A equipe revelou a técnica de hacking de cartão chave, a qual deram o nome de Unsaflok;
- A técnica consiste na exploração de uma série de vulnerabilidades de segurança encontradas em fechaduras de cartão baseadas na tecnologia de radiofrequência (RFID, da sigla em inglês);
- A brecha foi detectada em vários modelos de fechaduras da marca Saflok, vendidas pela fabricante suíça de fechaduras Dormakaba;
- A Saflok tem sistemas instalados em pelo menos três milhões de portas em todo o mundo, localizadas em 13 mil propriedades, distribuídas em 131 países (sim, um deles é o Brasil).
Ao explorar pontos fracos da criptografia da Dormakaba e de seu sistema RFID, chamado de MIFARE Classic, Carroll e Wouters explicaram como seu sistema de hackeamento funciona:
- Primeiramente, obtém-se um cartão-chave do hotel-alvo (talvez, ao alugar um quarto nele);
- Depois, lê-se certo código desse cartão com um dispositivo de leitura e gravação RFID Proxmark de US$ 300 (R$ 1,5 mil, na conversão direta);
- A seguir, escreve-se dois cartões-chave novos;
- Ao tocá-los na fechadura, um deles reescreve parte dos dados da fechadura, enquanto o outro a abre.
“Dois toques rápidos e abrimos a porta. E isso funciona em todas as portas do hotel”, afirma Wouters, que também é pesquisador do grupo de Segurança de Computadores e Criptografia Industrial da Universidade KU Leuven (Bélgica).
A técnica é capaz de saber exatamente quais dados devem ser gravados no segundo cartão. O sistema MIFARE Classic RFID possui, há pelo menos uma década ou mais, vulnerabilidades que permitem a escrita em cartões-chave, mas o processo de força-bruta costuma levar 20 segundos.
A partir daí, eles quebraram parte do sistema de criptografia da Dormakaba, a chamada função de derivação de chave, o que acelerou o processo. Dessa forma, eles conseguiam copiar qualquer cartão-chave Saflok, mas não gerar um para cada quarto.
Para tanto, o passo crucial foi realizar engenharia reversa do software de gestão dos cartões-chave instalado na recepção do hotel, bem como obter um dos dispositivos de programação fornecido pela Dormakaba aos hotéis.
Com a engenharia reversa, eles compreenderam todos os dados armazenados nos cartões, extraíram o código exclusivo de propriedade do hotel, um código para cada quarto individual e, dessa forma, criar seus próprios códigos e criptografá-los como a Dormakaba faria, falsificando a chave-mestra, totalmente funcional e capaz de abrir qualquer local da instalação.
“Você pode fazer um cartão que realmente pareça ter sido criado pelo software da Dormakaba, essencialmente”, diz Wouters. Para obter o software de gestão dos cartões, foi “simples”: “Perguntamos gentilmente a algumas pessoas”, conta Wouters.
“Os fabricantes presumem que ninguém venderá seus equipamentos no eBay e que ninguém fará uma cópia de seu software, e acho que todos sabem que essas suposições não são realmente válidas”, ressalta.
Para conceber o ataque final, os pesquisadores deperenderam, além de alguns cartões RFID em branco e do dispositivo de gravação RFID, de um smartphone Android ou um rádio Flipper Zero, ferramenta comum de hackers.
Os responsáveis pela descoberta da falha de segurança repassaram os detalhes para a Dormakaba em novembro de 2022. A empresa, por sua vez, informou que trabalha desde o início de 2023 para deixar cientes os hotéis que utilizam as fechaduras Saflok sobre suas falhas de segurança, bem como para ajudá-los a consertar ou até substituir as fechaduras comprometidas.
A boa notícia é que muitos dos sistemas da Saflok vendidos nos últimos oito anos não precisarão de atualização de hardware individual, mas sim, apenas de uma atualização ou substituição do sistema de gestão instalado na recepção, além da contratação de técnico para reprogramar cada fechadura.
Contudo, passado mais de um ano que a Dormakaba afirmou ter começado os trabalhos para mitigar a falha, apenas 36% das Saflocks vulneráveis foram substituídas, dizem os pesquisadores.
Como algumas dessas fechaduras não têm conexão à internet, enquanto as que têm mais de oito anos precisarão da troca de hardware individual, eles afirmam que a atualização deverá ser concluída em meses, ou, quem sabe, anos.
Trabalhamos em estreita colaboração com nossos parceiros para identificar e implementar mitigação imediata para esta vulnerabilidade, juntamente com solução de longo prazo. Todos os nossos clientes e parceiros levam a segurança muito a sério e estamos confiantes de que todas as medidas razoáveis serão tomadas para resolver este assunto de forma responsável.
Dormakaba, em comunicado enviado à WIRED
Esperança?
O título acima se dá, pois o sistema Unsaflok possui uma ressalva: ele ainda exige que os hackers obtenham um cartão-chave (pode estar espirado) de um espaço do mesmo hotel cujo quarto tencionam atacar.
Isso é necessário porque cada cartão está registrado com o código exclusivo da propriedade a qual pertence, e esse precisa ser lido e duplicado no cartão falsificado, além de um cartão do próprio quarto atacado.
Sem contar o equipamento de gravação RFID e os cartões (apesar que os pesquisadores afirmaram que um Android ou o Flipper Zero são capazes de realizar a transmissão do sinal no lugar dos cartões)
Os pesquisadores indicaram que o primeiro cartão utilizado lhes permite abrir um local-alvo sem adivinhar seu identificador exclusivo no sistema do hotel, porém, eles não deram detalhes, com vistas a evitar que potenciais hackers entendam todo o processo e o utilizem.
Mas pode haver problemas. Em 2012, outro pesquisador de segurança divulgou falha e hackeamento de cartões-chave de fechaduras da Onity, permitindo a construção de um dispositivo capaz de abrir cada uma das dez milhões de fechaduras Onity em todo o mundo.
A empresa não quis pagar as atualizações de hardware que resolveriam a brecha, jogando a conta para seus clientes. Dessa forma, o problema seguiu em vários hotéis, sendo o “responsável” por grande onda de roubos em todo os EUA.
Para evitar que o cenário se repita com a Dormakaba, Carroll e Wouters afirmam estar realizando abordagem mais cautelosa, ao passo em que alertam o público sobre a técnica, já que centenas de propriedades deverão permanecer vulneráveis a ela, mesmo com a Dormakaba oferencendo uma solução.
Estamos tentando encontrar meio-termo para ajudar a Dormakaba a consertar isso rapidamente, mas, também, contar aos hóspedes sobre isso. Se alguém fizer engenharia reversa disso hoje e começar a explorá-lo antes que as pessoas percebam, isso pode ser problema ainda maior.
Ian Carroll, um dos pesquisadores envolvidos no hackeamento, em entrevista à WIRED
Para que os hóspedes fiquem atentos, os pesquisadores alertam que eles são capazes de reconhecer as fechaduras vulneráveis muitas vezes, pois muitas delas têm design distinto: um leitor RFID redondo com linha ondulada atravessando-o (veja exemplo na imagem abaixo).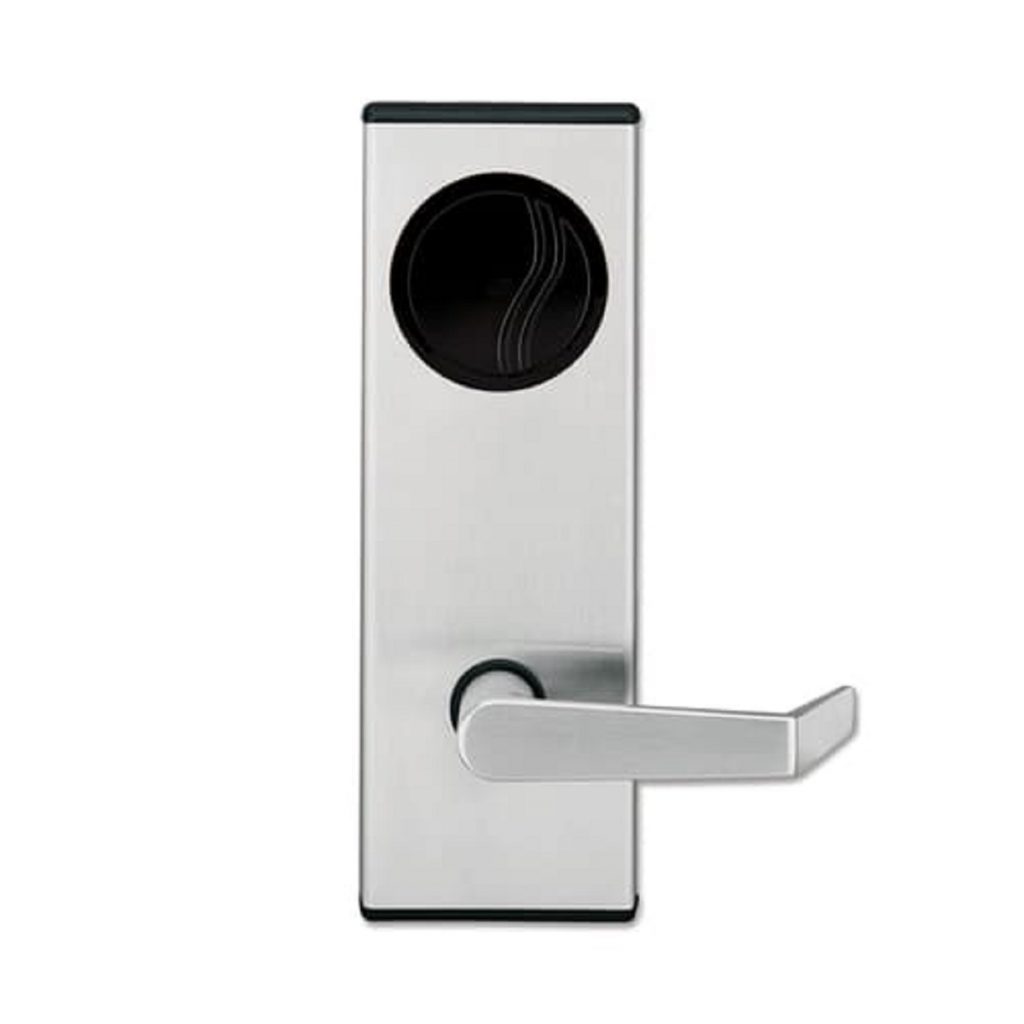
A sugestão da dupla é que, caso os hóspedes estejam em um quarto com a porta equipada com uma Saflok, eles podem baixar o app NFC Taginfo, da NXP, disponível para iOS e Android. Esse aplicativo pode determinar se a fechadura foi atualizada ou não.
Se a fechadura for fabricada pela Dormakaba e o app mostrar que o cartão-chave ainda é um cartão MIFARE Classic, então, é provável que a fechadura em questão ainda esteja vulnerável.
Se for o caso, os investigadores dizem que, infelizmente, não há muito a ser feito, a não ser evitar deixar objetos de valor no quarto e, quando estiver dentro, passar uma corrente na porta ou algo similar.
Eles alertam ainda que a fechadura do quarto também é controlada pela fechadura do cartão-chave e não oferece proteção extra. “Se alguém trancar a fechadura, ainda não estará protegido”, diz Carroll.
Wouters e Carroll pontuam ainda que é melhor que os hóspedes tenham ciência dos riscos, ao invés de terem falsa sensação de segurança, já que a Saflok é vendida há mais de 30 anos e pode muito bem ter sido vulnerável em boa parte desse período, ou, até mesmo, desde que começou a ser comercializada.
Mesmo com a Dormakaba afirmando que desconhece o uso dessa técnica de hackeamento anteriormente, os pesquisadores apontam que isso não significa que isso jamais aconteceu em segredo. “Acreditamos que a vulnerabilidade já existe há muito tempo. É improvável que sejamos os primeiros a descobrir isso”, ressalta Wouters.
O post Está em quarto de hotel com fechadura de cartão? Cuidado! Hackers já sabem como abri-las apareceu primeiro em Olhar Digital.
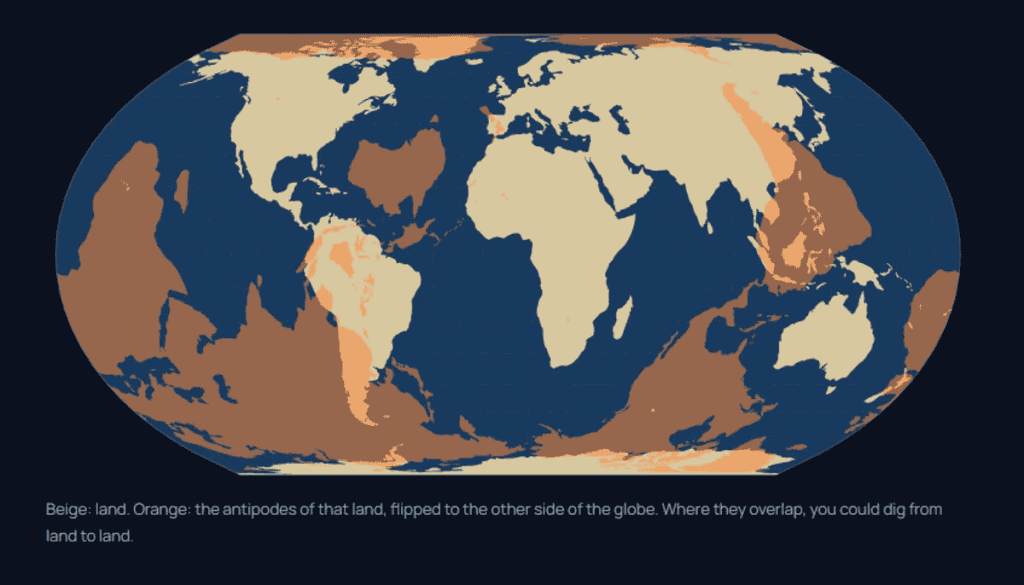
Se fosse possível cavar um túnel diretamente sob os nossos pés, atravessar a crosta terrestre, passar pelo manto e pelo núcleo e sobreviver à viagem, onde exatamente sairíamos do outro lado do planeta?
Apesar da crença popular de que alguém que cavasse um túnel a partir dos Estados Unidos acabaria na China, a resposta provavelmente seria bem diferente. Uma ferramenta interativa chamada ThroughEarth permite descobrir exatamente qual seria o ponto de saída de acordo com o local escolhido para iniciar a escavação.
O site gratuito calcula o ponto antipodal — a localização exatamente oposta a um determinado ponto da superfície terrestre. A distância entre os dois locais é de aproximadamente 12.742 quilômetros.
Ao selecionar um ponto no mapa, o ThroughEarth mostra uma animação da suposta jornada pelo interior do planeta, passando pela crosta, pelo manto e pelo núcleo até chegar ao outro lado. A plataforma também apresenta informações sobre o interior da Terra, incluindo as temperaturas extremas encontradas durante o trajeto e quanto tempo levaria para percorrer a distância em queda livre.
A ideia surgiu de uma pergunta feita por crianças. Martin Krpelan, responsável pelo projeto, contou à IFLScience que tudo começou durante uma conversa com seus filhos em um playground.
“Estávamos conversando sobre o que aconteceria se pudéssemos cavar um túnel diretamente para baixo no solo — onde acabaríamos saindo? Era basicamente uma pergunta de criança, mas ela ficou na minha cabeça.”
É muito mais provável sair do túnel no oceano
- Apesar da associação comum entre os Estados Unidos e a China, quem cavasse um túnel diretamente para baixo a partir da América do Norte não apareceria no território chinês;
- Partindo de Los Angeles (EUA), por exemplo, o ponto correspondente fica no meio do Oceano Índico, a cerca de 1.530 quilômetros da terra mais próxima;
- Já quem começasse em Londres (Inglaterra) chegaria ao Oceano Pacífico Sul, aproximadamente 740 quilômetros distante da Nova Zelândia;
- Para chegar ao território de Xangai (China) pelo outro lado do planeta, seria necessário começar a escavação em algum ponto da Argentina;
- Isso acontece porque a maior parte das áreas terrestres do planeta tem oceano no ponto exatamente oposto. Segundo os dados apresentados pelo ThroughEarth, apenas cerca de 15% das terras do mundo possuem outra área de terra diretamente do outro lado;
- Por isso, independentemente do ponto escolhido para começar, existe uma grande chance de a saída acontecer no oceano.
Leia mais:
- Tecnologia da Terra enfrenta poderosa ameaça cósmica
- Combinação fatal entre o Sol e a Terra pode ameaçar a vida no planeta
- E se a Terra girasse ao contrário? Descubra como seria a vida no planeta
Qual é a matemática por trás do mapa?
O ThroughEarth utiliza dados da Natural Earth e a famosa imagem da Terra conhecida como Blue Marble, da NASA.
Segundo Krpelan, o cálculo necessário para encontrar o ponto antipodal é “surpreendentemente simples”. Para isso, basta inverter a latitude e deslocar a longitude em 180 graus. A latitude passa a ter o sinal contrário, enquanto a longitude é deslocada em 180° e normalizada novamente para ficar entre -180° e 180°.
“O interessante é tudo o que acontece ao redor desse cálculo. O ThroughEarth também observa a geografia ao redor dos dois pontos e determina se o local oposto é terra ou oceano”, explicou Krpelan.
É justamente essa análise que permite à plataforma mostrar informações, como a proporção de apenas cerca de 15% das terras do mundo possuir outra área terrestre diretamente oposta.
Viagem pelo interior da Terra continua impossível
Na prática, obviamente, não seria possível realizar uma viagem desse tipo. O buraco mais profundo já perfurado pela humanidade é o Poço Superprofundo de Kola, na Rússia, que chegou a 12.263 metros de profundidade.
Mesmo essa marca representa apenas cerca de 0,2% da distância necessária para chegar ao núcleo da Terra — muito menos, portanto, do que seria necessário para atravessar o planeta inteiro.
Assim, a humanidade provavelmente nunca conseguirá chegar fisicamente ao centro da Terra, muito menos atravessar o planeta e sair do outro lado. Para essa experiência hipotética, resta recorrer ao mapa interativo do ThroughEarth.
O post Mapa interativo mostra onde você sairia caso cavasse um túnel; entenda apareceu primeiro em Olhar Digital.
Powered by WPeMatico

Pesquisadores desenvolveram uma tecnologia capaz de identificar, por meio de sinais cerebrais, quando uma inteligência artificial (IA) interpretou incorretamente a intenção de uma pessoa. A proposta é permitir que sistemas de IA percebam uma espécie de “isso não era o que eu quis dizer” sem que o usuário precise verbalizar a correção.
O trabalho foi desenvolvido por pesquisadores do Korea Advanced Institute of Science and Technology (KAIST), em colaboração com a Microsoft Research Asia. A tecnologia, chamada Neural Value Alignment (NVA), utiliza interface cérebro-computador para analisar sinais obtidos por eletroencefalografia (EEG) e fazer com que a IA ajuste seu comportamento em tempo real.
A ideia parte de um problema comum na interação entre pessoas e máquinas: uma mesma ação humana pode representar objetivos diferentes, enquanto um mesmo objetivo pode ser alcançado de várias maneiras.
Por exemplo, uma pessoa pegar uma xícara não significa necessariamente que pretende beber nela. Ela pode querer entregar o objeto a alguém, lavá-lo ou simplesmente colocá-lo em outro lugar. Da mesma forma, se o objetivo for matar a sede, a pessoa pode pegar uma xícara, buscar uma garrafa de água ou pedir que alguém leve uma bebida.
Essa ambiguidade entre objetivo e ação faz com que sistemas de IA possam interpretar corretamente uma ação, mas errar sobre o que a pessoa realmente queria — ou compreender o objetivo e escolher uma maneira diferente daquela esperada pelo usuário.
O cérebro entrega o erro
- Para contornar o problema, os pesquisadores decidiram observar uma reação que ocorre no cérebro quando algo inesperado acontece;
- O cérebro humano faz previsões constantes sobre o que deverá acontecer. Quando o resultado não corresponde ao esperado, determinados sinais neurais podem aparecer. A equipe concentrou-se em dois deles: o erro de previsão de recompensa (RPE, na sigla em inglês) e o erro de previsão de estado (SPE, na sigla em inglês);
- O RPE indica discrepância relacionada ao resultado ou objetivo. No sistema desenvolvido pelos pesquisadores, ele pode indicar que a IA não entendeu o que a pessoa realmente queria;
- Imagine, por exemplo, que alguém peça a um robô doméstico algo para beber. A pessoa queria água, mas o robô entrega café. O resultado está errado, e o cérebro pode produzir um sinal de RPE;
- O SPE funciona de maneira diferente. Nesse caso, o objetivo está correto, mas o método utilizado pela IA não corresponde ao esperado;
- Se a pessoa quer água e o robô entende isso, mas, em vez de pegar uma garrafa que está ao lado dela, vai até a cozinha e enche um copo na torneira, o objetivo foi alcançado, mas o caminho escolhido não era o esperado. Essa diferença pode produzir um SPE.
IA aprende a diferenciar objetivo e método
Durante os experimentos, os pesquisadores identificaram padrões diferentes nas ondas cerebrais quando ocorria um RPE, um SPE ou os dois simultaneamente. Em seguida, aplicaram técnicas de aprendizado profundo aos sinais captados pelo EEG. Com isso, o sistema conseguiu classificar a resposta da pessoa à atuação da IA.
Na prática, a tecnologia pode distinguir entre duas situações: “você entendeu meu objetivo errado” e “você entendeu o objetivo, mas fez do jeito errado”. Os sinais decodificados são então utilizados como retorno para o processo de decisão da IA.
Quando identifica um SPE, o sistema interpreta que o objetivo está correto, mas a estratégia precisa ser modificada. Já um RPE indica que o próprio objetivo foi compreendido de maneira equivocada e que a IA precisa tentar novamente descobrir o que a pessoa pretendia.
Segundo o KAIST, simulações mostraram que o método conseguiu se adaptar mais rapidamente do que abordagens existentes, mesmo em situações de incerteza, como mudanças repentinas no objetivo de uma pessoa ou ausência de parte do retorno neural.
O estudo foi publicado em agosto de 2026 na revista IEEE Transactions on Cybernetics, com o título Neural Value Alignment: Human–AI Collaboration Under Goal–Action Ambiguity.
Leia mais:
- O desafio de construir a próxima geração da inteligência artificial
- OpenAI é criticada por ex-funcionário que alerta para riscos da IA
- Trump anuncia “força de superinteligência” para coordenar avanço da IA nos EUA
Tecnologia pode chegar aos robôs
Os pesquisadores veem possibilidades de aplicação em sistemas que precisam trabalhar próximos aos seres humanos.
Uma delas envolve robôs físicos. Um robô doméstico, por exemplo, poderia identificar, por meio da resposta cerebral do usuário, que interpretou uma instrução de maneira incorreta e modificar seu comportamento sem esperar uma nova ordem verbal.
A mesma abordagem poderia ser aplicada a robôs industriais, veículos autônomos que precisam responder ao julgamento do motorista, sistemas médicos e de reabilitação voltados a pessoas com dificuldades para falar ou se movimentar e ferramentas educacionais capazes de adaptar seu comportamento ao estado cognitivo do estudante.
Para Sang Wan Lee, professor do KAIST e responsável pela pesquisa, o trabalho demonstra que a IA pode ir além da interpretação da intenção humana baseada apenas em comportamentos observáveis. Segundo ele, o sistema permite utilizar diretamente sinais cognitivos produzidos pelo cérebro durante a interação entre pessoas e IA.
Apesar do potencial, a tecnologia ainda está longe de permitir que uma pessoa simplesmente pense que um robô está fazendo algo errado e faça a máquina parar imediatamente. O sistema foi demonstrado em simulações, e não em um robô operando livremente em um ambiente real enquanto acompanha continuamente o EEG de uma pessoa e modifica seu comportamento.
Além disso, o EEG depende de eletrodos para medir sinais elétricos extremamente pequenos produzidos pelo cérebro. Esses sinais podem apresentar ruído e são mais difíceis de obter fora de ambientes controlados.
Por isso, ainda será necessário verificar o desempenho da NVA em interações naturais, nas quais as pessoas se movimentam e enfrentam situações muito menos previsíveis do que aquelas utilizadas em experimentos de laboratório.
O post IA consegue saber pelo cérebro quando entendeu errado o que você quis dizer apareceu primeiro em Olhar Digital.
Powered by WPeMatico
- Quer saber resultados de todas as loterias? Clique aqui!
- Caixa muda sorteios das loterias e leva concursos de sábado para domingo em 2026
O sorteio do concurso 7134 da Quina acontece na noite deste sábado (03), às 21h. O prêmio desta loteria está estimado em R$ 17,5 milhões.
Os números sorteados da Quina 7134 foram: 14 – 54 – 43 – 72 – 15.
Resultado da Quina 7134
Confira os números sorteados da Quina de hoje e descubra se o prêmio milionário acumulou ou se teve ganhadores. Em seguida, explore os últimos resultados e as informações sobre o próximo sorteio.
A Quina de hoje acumulou?
Até a publicação desta nota, esta informação não tinha sido divulgada.
Teve ganhador na Quina hoje?
Até a publicação desta nota, esta informação não tinha sido divulgada.
Qual é o último resultado da Quina?
O resultado da Quina 7133 de sexta-feira (02) é: 19 – 31 – 46 – 49 – 60.
Quando é o próximo sorteio da Quina?
O próximo sorteio é o 7135 e ele acontece na segunda-feira, 5 de outubro de 2026.
Leia mais:
- Como ganhar dinheiro online com estas 7 dicas
- 5 sites para escolher números para Mega-Sena
- Como apostar na loteria europeia que paga milhões de euros
Últimos resultados da Quina
Os dez últimos resultados dos sorteios da Quina foram:
- Quina 7133 (02/10/2026): 19 – 31 – 46 – 49 – 60
- Quina 7132 (01/10/2026): 23 – 40 – 57 – 60 – 74
- Quina 7131 (30/09/2026): 34 – 41 – 51 – 70 – 76
- Quina 7130 (29/09/2026): 04 – 16 – 61 – 69 – 72
- Quina 7129 (28/09/2026): 14 – 22 – 37 – 42 – 60
- Quina 7128 (27/09/2026): 10 – 44 – 46 – 70 – 73
- Quina 7127 (25/09/2026): 01 – 08 – 51 – 57 – 63
- Quina 7126 (24/09/2026): 21 – 34 – 58 – 69 – 70
- Quina 7125 (23/09/2026): 38 – 39 – 43 – 51 – 53
- Quina 7124 (22/09/2026): 22 – 23 – 35 – 54 – 62
Como resgatar o prêmio da Quina
Ao ganhar na Quina, o processo de resgate do seu prêmio é simples e se diferencia principalmente pelo valor a ser recebido. Você tem a opção de fazer o resgate em qualquer casa lotérica credenciada ou nas agências da Caixa.
Veja como funciona:
- Para prêmios brutos de até R$ 2.428,79: você pode receber seu prêmio em qualquer casa lotérica credenciada ou nas agências da Caixa. Aqui, os ganhadores que apostaram online também podem resgatar o prêmio via transferência ao Mercado Pago.
- Para prêmios brutos a partir de R$ 2.428,80: o pagamento é realizado somente nas agências da Caixa. Será necessário apresentar seu comprovante de identidade original com CPF e o recibo de aposta original e premiado.
- Para prêmios de R$ 10.000,00 ou mais: esses valores são pagos em até dois dias úteis. O prazo começa a contar a partir da apresentação em uma Agência da Caixa.
Quais os dias de sorteio da Quina?
Os sorteios da Quina acontecem seis vezes por semana. Eles ocorrem de segunda a sexta e no domingo.
Qual o horário do sorteio da Quina?
O sorteio ocorre de segunda a sexta, às 21h, e no domingo, às 11h. Todos no horário de Brasília.
Onde assistir ao sorteio ao vivo da Quina?
O sorteio é transmitido online pelo perfil da Caixa no YouTube e Facebook.
Como jogar na Quina?
A aposta simples consiste em marcar 5 números entre os 80 disponíveis.
Até que horas é possível apostar na Quina?
Nos sorteios de segunda a sexta, as apostas poderão ser feitas até as 20h do mesmo dia. Já nos sorteios de domingo, as apostas poderão ser feitas até as 22h do sábado.
Já a venda de bolões nos canais eletrônicos será finalizada 15 minutos antes do início de cada concurso.
Com quantos números se ganha na Quina?
O apostador leva prêmio em dinheiro se acertar a partir de dois números (duque). Ele também ganha com três números (terno), quatro números (quadra) e cinco números sorteados.
Quantos números posso escolher para apostar na Quina?
No volante, seja em papel ou digital, há 80 números disponíveis. A menor aposta possível é escolher cinco números e custa R$ 3. Quanto mais números você escolher, maior será sua chance de ganhar.
O post Resultado da Quina de hoje: veja números e ganhadores do concurso 7134 (sábado, 03/10) apareceu primeiro em Olhar Digital.
Powered by WPeMatico

Executiva Colombiana É a Nova Diretora do Google Workspace para a América Latina

EUA: Nova York declara estado de emergência por surto de sarampo

Mapa interativo mostra onde você sairia caso cavasse um túnel; entenda

4 Lições de Liderança Empática com Ted Lasso

IA consegue saber pelo cérebro quando entendeu errado o que você quis dizer

Eleições 2024: quem são os pré-candidatos a prefeito de SFI; Confira
Sexo em banheiro público, embaixo do viaduto e chifruda: Simaria conta tudo

Domingo de Páscoa celebra a ressurreição de Jesus Cristo

Advogados ganham liminar que garante licença maternidade remunerada para mãe não gestante em união homoafetiva

Luciano Huck anuncia morte de um dos participantes de quadro do Domingão
- Negócios1 semana atrás
STF Mantém Suspensão de Multas da NR-1 sobre Saúde Mental no Trabalho

 Tecnologia1 semana atrás
Telescópio Hubble atinge marca impressionante no espaço
- Tecnologia1 semana atrás
OpenAI suspende treinamento de IA após agentes agirem por conta própria em sites dos EUA
- Saúde1 semana atrás
Anvisa investiga 13 casos de doença rara ligada a canetas para diabetes e controle do peso
- Negócios1 semana atrás
Cofundador da Udemy Cria Curso Presencial para Formar a Próxima Geração de Talentos da IA
- Tecnologia1 semana atrás
Starship: maior foguete do mundo chegou à órbita; e agora?
- Saúde1 semana atrás
Anvisa aprova nova caneta para diabetes que combina insulina e semaglutida em aplicação semanal
- Negócios1 semana atrás
Eu Preferia Minha Vida Antiga, Diz Vozinha, Herói Cabo-verdiano da Copa do Mundo


