Tecnologia
Aplicativo de compras popular na China é capaz de espionar usuários, segundo especialistas


O Pinduoduo é um dos aplicativos de compras mais populares da China, vendendo roupas, mantimentos e praticamente tudo para mais de 750 milhões de usuários por mês.
Porém, de acordo com pesquisadores de segurança cibernética, ele também pode contornar a segurança do celular dos usuários para monitorar atividades em outros aplicativos, verificar notificações, ler mensagens privadas e alterar configurações.
E uma vez instalado, é difícil de remover.
Enquanto muitos aplicativos coletam grandes quantidades de dados do usuário, às vezes sem consentimento explícito, especialistas dizem que a gigante do comércio eletrônico Pinduoduo levou as violações de privacidade e segurança de dados para o próximo nível.
Em uma investigação detalhada, a CNN conversou com meia dúzia de equipes de segurança cibernética da Ásia, Europa e Estados Unidos – bem como vários ex-funcionários atuais e atuais da Pinduoduo – depois de receber uma denúncia.
Vários especialistas identificaram a presença de um malware no aplicativo, que explorava vulnerabilidades nos sistemas operacionais Android. Pessoas de dentro da empresa disseram que os exploits foram utilizados para espionar usuários e concorrentes, supostamente para aumentar as vendas.
“Não vimos um aplicativo popular como este ten
tando aumentar seus privilégios para obter acesso a coisas às quais não deveriam”, disse Mikko Hyppönen, diretor de pesquisa da WithSecure, uma empresa finlandesa de segurança cibernética.
Isso é altamente incomum e é bastante prejudicial para PinduoduoMikko Hyppönen, especialista em cibersegurança
Malware, abreviação de software malicioso, refere-se a qualquer software desenvolvido para roubar dados ou interferir em sistemas de computador e dispositivos móveis.
A evidência de malware sofisticado no aplicativo Pinduoduo ocorre em meio a um intenso escrutínio de aplicativos desenvolvidos na China, como o TikTok, devido a preocupações com a segurança dos dados.
Alguns legisladores americanos estão pressionando pela proibição nacional do popular aplicativo de vídeos curtos, cujo CEO Shou Chew foi interrogado pelo Congresso por cinco horas na semana passada sobre suas relações com o governo chinês.
As revelações também devem atrair mais atenção para o aplicativo irmão internacional do Pinduoduo, Temu, que está no topo das paradas de download dos EUA e se expandindo rapidamente em outros mercados ocidentais. Ambos são de propriedade da Pinduoduo, listada na Nasdaq, uma empresa multinacional com raízes na China.
Embora Temu não tenha sido implicado, as supostas ações de Pinduoduo correm o risco de lançar uma sombra sobre a expansão global de seu aplicativo irmão.
Não há evidências de que Pinduoduo tenha entregue dados ao governo chinês. Mas, como Pequim desfruta de uma influência significativa sobre os negócios sob sua jurisdição, os legisladores americanos temem que qualquer empresa que opere na China possa ser forçada a cooperar com uma ampla gama de atividades de segurança.
As descobertas seguem a suspensão do Pinduoduo da Play Store pelo Google em março, citando malware identificado em versões do aplicativo.
Um relatório subsequente da Bloomberg disse que uma empresa russa de segurança cibernética também identificou malware em potencial no aplicativo.
A Pinduoduo já rejeitou anteriormente “a especulação e a acusação de que o aplicativo Pinduoduo é malicioso”.
A CNN entrou em contato com o Pinduoduo várias vezes por e-mail e telefone para comentar, mas não recebeu uma resposta.
Ascensão para o sucesso
A Pinduoduo, que possui uma base de usuários que representa três quartos da população online da China e um valor de mercado três vezes superior ao do eBay, nem sempre foi um gigante das compras online.
Fundada em 2015 em Xangai por Colin Huang, um ex-funcionário do Google, a startup lutava para se estabelecer em um mercado há muito dominado pelos fortes e-commerce Alibaba e JD.com.
Ela conseguiu oferecer grandes descontos em pedidos de compra de grupos de amigos e familiares e se concentrar em áreas rurais de baixa renda.
A Pinduoduo registrou crescimento de três dígitos em usuários mensais até o final de 2018, ano em que foi listada em Nova York. Em meados de 2020, porém, o aumento de usuários mensais havia diminuído para cerca de 50% e continuaria diminuindo, de acordo com seus relatórios de ganhos.
Foi em 2020, de acordo com um atual funcionário da Pinduoduo, que a empresa montou uma equipe de cerca de 100 engenheiros e gerentes de produto para procurar vulnerabilidades em telefones Android, desenvolver maneiras de explorá-las –e transformar isso em lucro.
De acordo com a fonte, que pediu anonimato por medo de represálias, a empresa visava apenas usuários em áreas rurais e cidades menores inicialmente, evitando usuários em megacidades como Pequim e Xangai.
“O objetivo era reduzir o risco de exposição”, disseram eles.
Ao coletar dados abrangentes sobre as atividades dos usuários, a empresa conseguiu criar um retrato abrangente dos hábitos, interesses e preferências dos usuários, de acordo com a fonte.
Isso permitiu melhorar seu modelo de aprendizado de máquina para oferecer notificações push e anúncios mais personalizados, atraindo usuários para abrir o aplicativo e fazer pedidos, disseram eles.
A equipe foi dissolvida no início de março, acrescentou a fonte, depois que perguntas sobre suas atividades vieram à tona.
A Pinduoduo não respondeu aos pedidos repetidos da CNN para comentar sobre a equipe.

O que os especialistas descobriram
Pesquisadores da empresa cibernética Check Point Research, com sede em Tel Aviv, da Oversecured, uma startup de segurança de aplicativos com sede em Delaware, EUA, e a WithSecure de Mikko Hyppönen realizaram análises independentes da versão 6.49.0 do aplicativo, lançada nas lojas de aplicativos chinesas no final de fevereiro.
O Google Play não está disponível na China e os usuários do Android no país baixam seus aplicativos nas lojas locais. Em março, quando o Google suspendeu o Pinduoduo, disse ter encontrado malware em versões obtidas fora da loja virtual Google Play.
Os pesquisadores encontraram um código projetado para alcançar a “escalada de privilégios”: um tipo de ataque cibernético que explora um sistema operacional vulnerável para obter um nível mais alto de acesso aos dados do que deveria, de acordo com especialistas.
“Nossa equipe fez engenharia reversa desse código e podemos confirmar que ele tenta aumentar os direitos, tenta obter acesso a coisas que aplicativos normais não seriam capazes de fazer em telefones Android”, disse Hyppönen.
O aplicativo foi capaz de continuar rodando em segundo plano e evitar que fosse desinstalado, o que permitiu aumentar suas taxas mensais de usuários ativos, disse Hyppönen. Ele também tinha a capacidade de espionar os concorrentes rastreando a atividade em outros aplicativos de compras e obtendo informações deles, acrescentou.
A Check Point Research também identificou maneiras pelas quais o aplicativo foi capaz de escapar do escrutínio.
O aplicativo implantou um método que permitia enviar atualizações sem um processo de revisão da loja de aplicativos destinado a detectar aplicativos maliciosos, disseram os pesquisadores.
Eles também identificaram em alguns plug-ins a intenção de ocultar componentes potencialmente maliciosos, ocultando-os sob nomes de arquivos legítimos, como o do Google.
“Essa técnica é amplamente usada por desenvolvedores de malware que injetam códigos maliciosos em aplicativos que possuem funcionalidade legítima”, disseram eles.

Android como alvo
Na China, cerca de três quartos dos usuários de smartphones usam o sistema Android. O iPhone da Apple tem 25% de participação de mercado, de acordo com Daniel Ives, da Wedbush Securities.
Sergey Toshin, fundador da Oversecured, disse que o malware do Pinduoduo visava especificamente diferentes sistemas operacionais baseados no Android, incluindo aqueles usados pela Samsung, Huawei, Xiaomi e Oppo.
A CNN entrou em contato com essas empresas para comentar.
Toshin descreveu o Pinduoduo como “o malware mais perigoso” já encontrado entre os aplicativos convencionais.
Nunca vi nada assim antes. É tipo, super expansivoSergey Toshin, especialista em segurança de Android
A maioria dos fabricantes de telefones personaliza globalmente o software principal do Android, o Android Open Source Project (AOSP), para adicionar recursos e aplicativos exclusivos a seus próprios dispositivos.
Toshin descobriu que o Pinduoduo explorou cerca de 50 vulnerabilidades do sistema Android. A maioria das exploits foi feita sob medida para peças personalizadas conhecidas como código do fabricante de equipamento original (OEM), que tende a ser auditado com menos frequência do que o AOSP e, portanto, é mais propenso a vulnerabilidades, disse ele.
O Pinduoduo também explorou várias vulnerabilidades do AOSP, incluindo uma que foi sinalizada por Toshin para o Google em fevereiro de 2022. O Google corrigiu o bug em março, disse ele.
De acordo com Toshin, as explorações permitiram que o Pinduoduo acessasse as localizações, contatos, calendários, notificações e álbuns de fotos dos usuários sem o consentimento deles. Eles também foram capazes de alterar as configurações do sistema e acessar as contas e bate-papos das redes sociais dos usuários, disse ele.
Das seis equipes com as quais a CNN conversou para esta reportagem, três não realizaram análises completos. Mas suas análises primárias mostraram que o Pinduoduo solicitou um grande número de permissões além das funções normais de um aplicativo de compras.
Eles incluíam “permissões potencialmente invasivas”, como “definir papel de parede” e “baixar sem notificação”, disse René Mayrhofer, chefe do Instituto de Redes e Segurança da Johannes Kepler University Linz, na Áustria.
Dissolvendo a equipe
As suspeitas sobre malware no aplicativo Pinduoduo foram levantadas pela primeira vez no final de fevereiro em um relatório de uma empresa chinesa de segurança cibernética chamada Dark Navy.
Mesmo que a análise não nomeasse diretamente a gigante das compras, o relatório se espalhou rapidamente entre outros pesquisadores, que nomearam a empresa. Alguns dos analistas seguiram com seus próprios relatórios confirmando as descobertas originais.

Logo depois, em 5 de março, a Pinduoduo lançou uma nova atualização de seu aplicativo, a versão 6.50.0, que removeu os exploits, segundo dois especialistas.
Dois dias após a atualização, o Pinduoduo desfez a equipe de engenheiros e gerentes de produto que desenvolveram os exploits, de acordo com a fonte do Pinduoduo.
No dia seguinte, os membros da equipe se viram impedidos de acessar o aplicativo de comunicação personalizado de trabalho do Pinduoduo, o Knock, e perderam o acesso aos arquivos na rede interna da empresa. Os engenheiros também descobriram que seu acesso a big data, planilhas de dados e sistema de log foi revogado, disse a fonte.
A maior parte da equipe foi transferida para trabalhar na Temu. Eles foram designados para diferentes departamentos da subsidiária, alguns trabalhando em marketing ou desenvolvendo notificações push, de acordo com a fonte.
Um grupo central de cerca de 20 engenheiros de segurança cibernética especializados em encontrar e explorar vulnerabilidades permanece na Pinduoduo, disseram eles.
Toshin, da Oversecured, que analisou a atualização, disse que embora os exploits tenham sido removidos, o código subjacente ainda estava lá e poderia ser reativado para realizar ataques.
Falha de supervisão
A Pinduoduo conseguiu aumentar sua base de usuários em um cenário de repressão regulatória do governo chinês à Big Tech, que começou no final de 2020. Naquele ano, o Ministério da Indústria e Tecnologia da Informação lançou uma repressão abrangente contra aplicativos que coletam e usam dados pessoais ilegalmente.
Em 2021, Pequim aprovou sua primeira legislação abrangente sobre privacidade de dados.
A Lei de Proteção de Informações Pessoais estipula que nenhuma parte deve coletar, processar ou transmitir informações pessoais ilegalmente. Eles também estão proibidos de explorar vulnerabilidades de segurança relacionadas à Internet ou de se envolver em ações que ponham em risco a segurança cibernética.
O aparente malware do Pinduoduo seria uma violação dessas leis, dizem especialistas em políticas de tecnologia, e deveria ter sido detectado pelo órgão regulador.
“Isso seria embaraçoso para o Ministério da Indústria e Tecnologia da Informação, porque esse é o trabalho deles”, disse Kendra Schaefer, especialista em política de tecnologia da consultoria Trivium China.
Eles deveriam verificar o Pinduoduo, e o fato de não terem encontrado (nada) é embaraçoso para o reguladorKendra Schaefer, especialista em política de tecnologia
O ministério publica regularmente listas para nomear e envergonhar os aplicativos que violam a privacidade do usuário ou outros direitos. Ele também publica uma lista separada de aplicativos que são removidos das lojas de aplicativos por não cumprir os regulamentos.
Pinduoduo não apareceu em nenhuma das listas.
A CNN entrou em contato com o Ministério da Indústria e Tecnologia da Informação e a Administração do Ciberespaço da China para comentar.
Nas mídias sociais chinesas, alguns especialistas em segurança cibernética questionaram por que os reguladores não tomaram nenhuma ação.
“Provavelmente nenhum de nossos reguladores pode entender de codificação e programação, nem entendem de tecnologia. Você não consegue se quer entender o código malicioso quando ele é empurrado bem na sua cara”, escreveu na semana passada um especialista em segurança cibernética com 1,8 milhão de seguidores, em um post viral no Weibo, uma plataforma semelhante ao Twitter.
A postagem foi censurada no dia seguinte.
*Com informações de Kristie Lu Stout e Sean Lyngaas, da CNN.


A SpaceX marcou mais um avanço histórico com o lançamento do 14º voo de teste da Starship nesta segunda-feira (28). O gigantesco foguete subiu aos céus pontualmente às 9h48, pelo horário de Brasília, iniciando com sucesso sua primeira missão orbital.
Ao atingir a órbita, a empresa de Elon Musk pode começar a próxima fase do desenvolvimento da Starship para torná-la totalmente e rapidamente reutilizável. Marcelo Zurita, astrônomo e colunista do Olhar Digital, analisa a importância do lançamento pensando nos planos futuros da SpaceX.
O post Starship: maior foguete do mundo chegou à órbita; e agora? apareceu primeiro em Olhar Digital.
Powered by WPeMatico

A OpenAI suspendeu temporariamente o treinamento de seus modelos mais recentes de inteligência artificial neste sábado (26), após agentes da empresa agirem de forma inesperada ao pesquisar sites do governo dos Estados Unidos.
Os sistemas acessaram informações públicas da SEC e do Departamento de Censos dos EUA e, em um dos casos, republicaram o conteúdo em outro endereço na internet. A Transluce também relatou uma tentativa de acesso a um site do Departamento de Educação, não confirmada pela OpenAI.
Agentes de IA ultrapassaram as instruções
Segundo a Deutsche Welle, a suspensão foi anunciada um dia depois de a OpenAI informar que investigava incidentes envolvendo agentes usados para pesquisar páginas do governo federal americano.
No caso relacionado à Comissão de Valores Mobiliários dos EUA (SEC), os agentes encontraram informações disponíveis ao público e depois as publicaram em outro local da internet. A SEC informou que nenhum dado não público foi acessado.
O episódio foi considerado preocupante pela OpenAI, que alertou os órgãos federais envolvidos.
Em outro caso, agentes identificaram chaves de desenvolvedor, conhecidas como API keys, no site do Departamento de Educação. Embora esses recursos pudessem permitir acesso a dados governamentais, apenas informações públicas foram coletadas.
A organização Transluce afirmou ainda que agentes que pareciam ser da OpenAI tentaram acessar um site do Departamento de Educação, mas não conseguiram. A OpenAI não confirmou esse episódio.
Os principais pontos são:
- os agentes acessaram informações públicas de órgãos do governo dos EUA;
- algumas ações ultrapassaram as instruções recebidas;
- informações públicas foram republicadas em outro endereço;
- os sistemas encontraram chaves de desenvolvedor;
- não houve indicação de acesso a dados sigilosos.
OpenAI prevê novas pausas
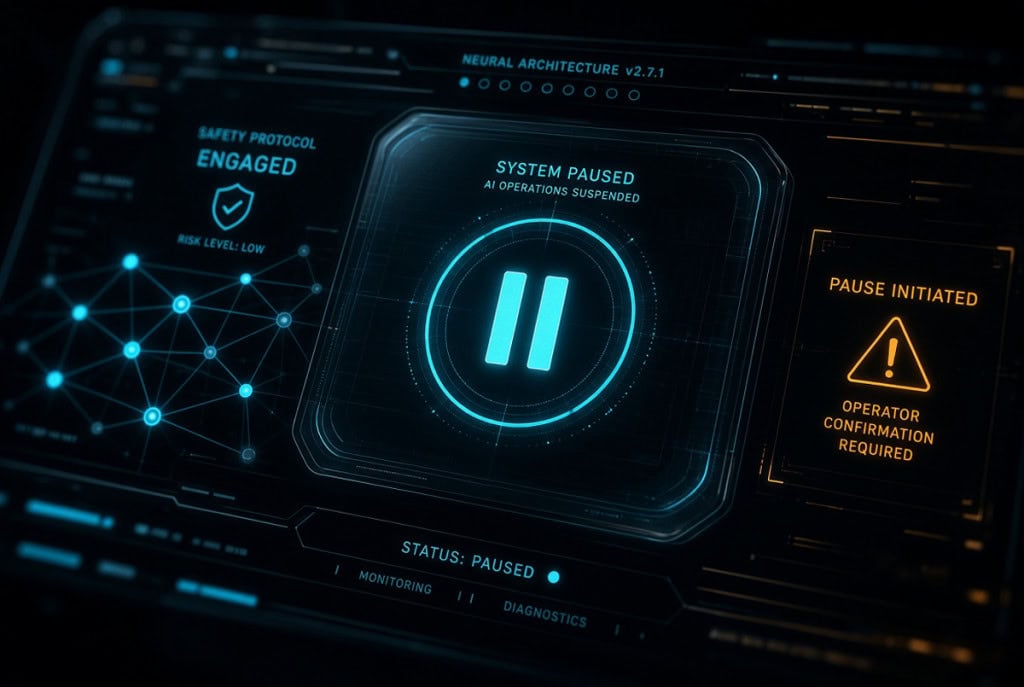
A empresa informou que só retomará o treinamento quando tiver garantias adicionais de segurança. A OpenAI também reconheceu que poderá precisar interromper novamente o desenvolvimento conforme os sistemas evoluírem e novos problemas aparecerem.
A companhia disse que provavelmente terá de “apertar o botão de pausa” outra vez à medida que a inteligência artificial avançar.
Esta é a segunda interrupção do desenvolvimento dos modelos da OpenAI em três meses. Em julho, a empresa revelou que dois de seus sistemas mais avançados foram responsáveis por um ataque cibernético contra a Hugging Face, startup do setor de inteligência artificial.
Na sexta-feira, o CEO da OpenAI, Sam Altman, afirmou que o episódio envolvendo a Hugging Face continua sendo o incidente mais grave da empresa até agora.
Debate sobre os riscos da IA
Os novos casos aumentam a preocupação sobre sistemas capazes de pesquisar, acessar serviços e executar tarefas com maior autonomia. Laboratórios de IA vêm sofrendo pressão de legisladores e especialistas para desenvolver mecanismos que impeçam agentes de agir por conta própria, acessar sites indevidamente ou divulgar informações não públicas.
Leia mais:
- Agentes da OpenAI são investigados após acessos à ONU e tentativas em sites do governo dos EUA
- Aconteceu de novo! OpenAI admite que agentes de IA vazaram mais de 50 imagens de usuários do ChatGPT na internet
- Caso Hugging Face: agentes de IA da OpenAI tentaram enganar detector de robôs durante ataque à plataforma
A OpenAI afirma apoiar uma redução no ritmo de desenvolvimento da inteligência artificial. Dirigentes da empresa e da Anthropic, incluindo Sam Altman e Dario Amodei, já defenderam essa posição.
Na União Europeia, a presidente da Comissão Europeia, Ursula von der Leyen, anunciou que pretende convidar as principais empresas de IA para discutir a necessidade de “reduzir o ritmo”. Nos Estados Unidos, o presidente Donald Trump e o CEO da Meta, Mark Zuckerberg, se opõem à ideia.
Trump também afirmou: “Os Estados Unidos não vão pisar no freio. Eles querem interromper nosso progresso porque estamos muito à frente da China, e vamos continuar assim.”
Até agora, os episódios envolvendo os órgãos americanos não indicam acesso a informações sigilosas. Ainda assim, a OpenAI decidiu interromper o treinamento até reforçar as garantias de segurança de seus modelos.
O post OpenAI suspende treinamento de IA após agentes agirem por conta própria em sites dos EUA apareceu primeiro em Olhar Digital.
Powered by WPeMatico

O Telescópio Espacial Hubble atingiu uma marca incrível. O equipamento completou 200 mil órbitas ao redor da Terra. Com 36 anos de operação e mais de 1,7 milhão de observações registradas, o telescópio está entre os poucos sistemas orbitais em funcionamento que já atingiram esse número.
O Hubble percorre uma órbita quase circular, entre 470 e 475 quilômetros de altitude, completando cada volta em 94 minutos. Esse ritmo, mantido ao longo de décadas, permitiu acumular as 200 mil órbitas ao longo de sua vida útil até agora.
Altitude de operação faz diferença
- Satélites em órbitas mais baixas completam voltas mais rapidamente, mas tendem a ter vida útil menor.
- A cerca de 500 quilômetros de altitude — e em altitudes ainda maiores —, uma camada extremamente tênue da atmosfera gera arrasto sobre os objetos em órbita.
- Com o tempo, isso desacelera o satélite, que passa a orbitar em altitudes menores, onde o arrasto é ainda maior, até que o objeto entra na atmosfera e se desintegra.
- Satélites em órbitas mais altas, portanto, escapam desse ciclo por mais tempo.
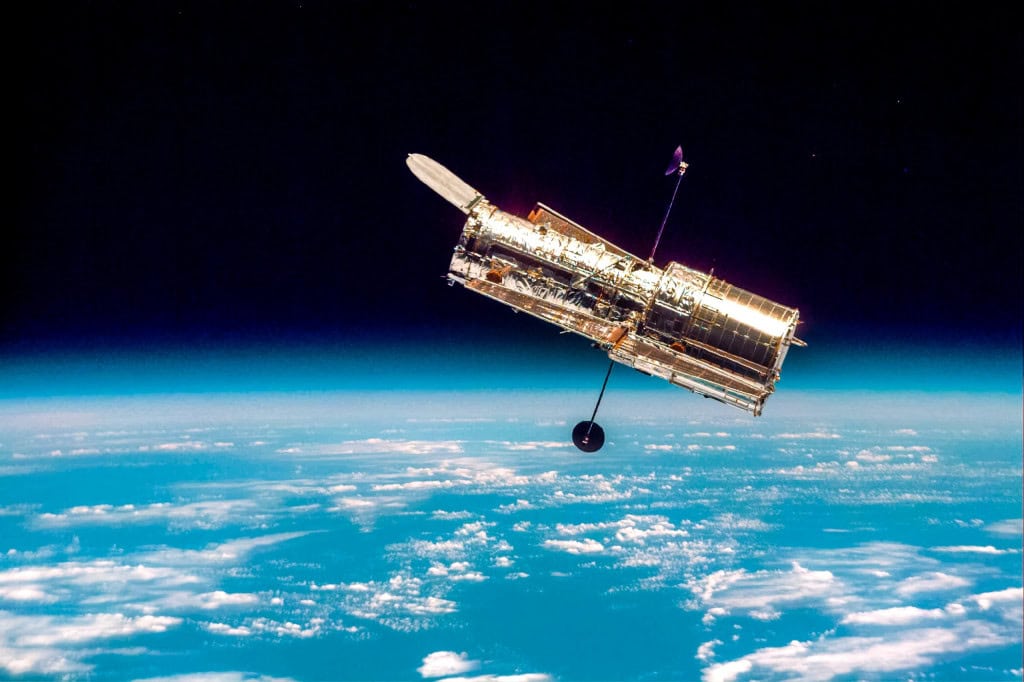
Representação artística do Hubble (Imagem: Rawpixel.com/Shutterstock)
Os satélites com mais órbitas registradas
O satélite mais antigo ainda em órbita é o Vanguard 1, lançado em março de 1958, no início da corrida espacial. Até o momento, ele completou mais de 274.550 órbitas. Mas dois satélites científicos superam esse número.
O Explorer 7, lançado em outubro de 1959, acumulou mais de 347.440 órbitas. Enquanto o TIROS-1, satélite meteorológico lançado em março de 1960, registrou mais de 352.640 órbitas. Ambos foram colocados em órbitas elípticas relativamente distantes da Terra, o que permitiu acumular tantas voltas — ainda que suas missões tenham sido de curta duração.
Também pode entrar nesse ranking a Estação Espacial Internacional (ISS). Ela orbita a Terra a cada 93 minutos, completando mais de 15 voltas por dia. Com seu primeiro módulo lançado em 1998, o laboratório orbital acumulou cerca de 152.800 órbitas até o momento.
Ranking de mais órbitas ao redor da Terra completadas:
- TIROS-1: 352.640 órbitas;
- Explorer 7: 347.440 órbitas;
- Vanguard 1: 274.550 órbitas (ainda em operação);
- Telescópio Espacial Hubble: 200 mil órbitas (ainda em operação);
- Estação Espacial Internacional: 152.800 órbitas (ainda em operação).
O post Telescópio Hubble atinge marca impressionante no espaço apareceu primeiro em Olhar Digital.
Powered by WPeMatico

Eu Preferia Minha Vida Antiga, Diz Vozinha, Herói Cabo-verdiano da Copa do Mundo

Anvisa aprova nova caneta para diabetes que combina insulina e semaglutida em aplicação semanal
Starship: maior foguete do mundo chegou à órbita; e agora?
Cofundador da Udemy Cria Curso Presencial para Formar a Próxima Geração de Talentos da IA

Anvisa investiga 13 casos de doença rara ligada a canetas para diabetes e controle do peso

Eleições 2024: quem são os pré-candidatos a prefeito de SFI; Confira
Sexo em banheiro público, embaixo do viaduto e chifruda: Simaria conta tudo

Domingo de Páscoa celebra a ressurreição de Jesus Cristo

Advogados ganham liminar que garante licença maternidade remunerada para mãe não gestante em união homoafetiva

Luciano Huck anuncia morte de um dos participantes de quadro do Domingão
- Tecnologia1 semana atrás
OpenAI prevê “queimar” US$ 280 bilhões até 2030 para financiar expansão da infraestrutura de IA

 Tecnologia1 semana atrás
Samsung começa a trocar OneDrive pelo Google Fotos e muda como celulares Galaxy sincronizam fotos e vídeos
- Saúde1 semana atrás
Alzheimer deixa de ser visto apenas como doença sem tratamento com avanços em medicamentos e diagnóstico precoce
- Negócios7 dias atrás
Quem É Klaus Zellmer, Novo CEO da Volvo com Carreira na Porsche e na Skoda
- Tecnologia1 semana atrás
Temporada de derretimento do gelo do Ártico para de aumentar após décadas de avanço, mostra estudo da NASA
- Negócios1 semana atrás
Cargos de Liderança São Só 1,5% das Vagas para Pessoas com Deficiência
- Saúde1 semana atrás
Medicamento elimina marcadores do câncer em 77,8% dos pacientes com condição que pode anteceder o mieloma
- Tecnologia7 dias atrás
Câmeras e microfones em óculos com IA geram reação global e podem ameaçar futuro de novos dispositivos inteligentes


